Por que o Google Chrome começou a analisar o que usuários copiam?
Nova camada de segurança busca identificar instruções maliciosas escondidas em páginas que simulam avisos e atualizações
O Google Chrome ganhou um recurso de segurança que analisa comandos copiados pelos usuários para identificar possíveis golpes virtuais. A novidade busca impedir ataques que convencem as vítimas a executar instruções maliciosas no próprio computador.
No entanto, o navegador não analisa tudo o que a pessoa copia: a verificação ocorre em situações suspeitas e exige que a Proteção Reforçada esteja ativada.
Segundo o Google, a medida combate uma técnica conhecida como ClickFix, que usa páginas falsas para induzir usuários a instalar programas maliciosos.
Quando identifica um possível comando perigoso, o Chrome envia o conteúdo à Navegação Segura para análise e pode exibir um alerta se a ferramenta confirmar o risco.
Leia também: Google Japão cria teclado que leva as teclas até o usuário por uma esteira
COMO FUNCIONA O GOLPE QUE O CHROME QUER BLOQUEAR?
O ClickFix começa, geralmente, com uma página que simula um aviso de segurança ou uma atualização necessária. O site pode afirmar que existe um problema no navegador e orientar a pessoa a copiar um comando e executá-lo no computador.
O perigo surge quando o texto copiado não corresponde ao texto que a página exibe. Ao colar e executar a instrução em ferramentas como o PowerShell, no Windows, a vítima pode autorizar o download e a instalação de malware sem perceber.
Com a nova proteção, o Chrome identifica possíveis comandos suspeitos copiados durante esse tipo de situação. Se a análise apontar perigo, o navegador apresenta um aviso para impedir que o usuário prossiga sem conhecer o risco.
O GOOGLE ENVIA O CONTEÚDO COPIADO AOS SERVIDORES?
Sim, em situações específicas. O Google informou que o Chrome remove informações de identificação pessoal do conteúdo suspeito antes de enviá-lo ao serviço Navegação Segura.
Portanto, o recurso não representa uma leitura indiscriminada de tudo o que é copiado para a área de transferência.
A empresa também ampliou o uso do Gemini para identificar páginas fraudulentas, incluindo falsos antivírus e atualizações falsas de navegador. Nesse caso, o modelo analisa o conteúdo de páginas com sinais fortes de fraude.
Segundo o Google, os dados enviados para essa análise são processados temporariamente, sem serem armazenados ou usados para treinar modelos de inteligência artificial.
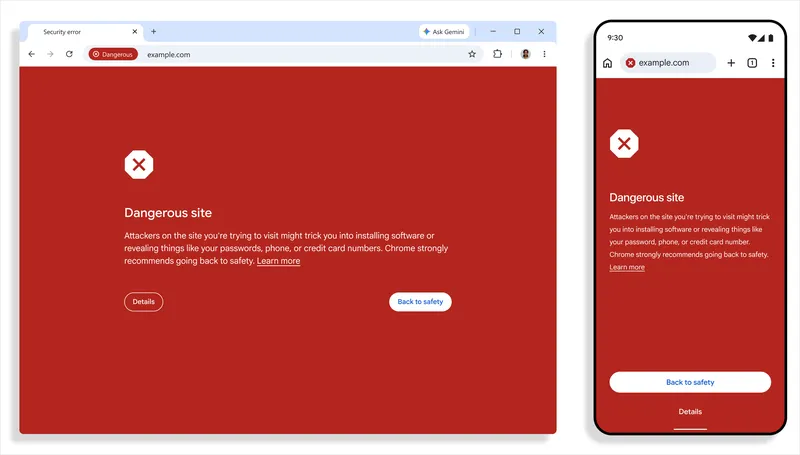
Outra mudança é a divisão dos alertas em duas categorias: páginas suspeitas, que exibem um aviso intermediário, e páginas perigosas, que continuam mostrando o alerta vermelho em tela cheia.
COMO ATIVAR A PROTEÇÃO REFORÇADA DO CHROME
Os novos recursos fazem parte da Proteção Reforçada do Chrome. Para ativá-la no computador, abra o navegador e siga o caminho Configurações > Privacidade e segurança > Segurança > Proteção reforçada.
A opção oferece verificações adicionais contra sites, downloads e extensões maliciosas. Em contrapartida, compartilha mais informações de navegação com o Google do que a Proteção Padrão.
Independentemente da configuração, desconfie de páginas que pedem para copiar e executar comandos para corrigir supostos erros ou atualizar o navegador.